Az AI-ügynökök értékét a kontroll dönti el
Egy AI korábban legfeljebb megírta az e-mailt. Az új, ügynökalapú AI már adatot kereshet, beszállítót választhat, előkészíthet egy költségelszámolást, majd elküldheti a levelet vagy elindíthat egy műveletet. A különbség addig tűnik technikai részletnek, amíg nem fordul elő, hogy a rendszer rossz ügyfélnek ad kedvezményt, hibás számlát fizet ki, vagy a CRM-hez és a naptárhoz hozzáférve hibás döntést hoz.
Az AI-piac következő nagy kérdése ezért a felelősség: ki szabja meg, mire jogosult egy önállóan lépéseket végző rendszer, és ki viseli a következményeket, ha hibázik?
Arthur Mensch, a francia Mistral AI vezérigazgatója szeptember 29-én a CNBC-nek arról beszélt, hogy az amerikai AI-biztonsági vita részben egyes versenytársak „hanyag” üzemeltetését fedi el. A Mistral nyilvánvalóan érdekelt az ilyen üzenetben, mégis fontos kockázatra mutat rá: az engedély nélkül végrehajtott ügynöki műveletekre. A CNBC beszámolója szerint Mensch erre külön figyelmeztetett.
A biztonsági vita üzleti döntéseket is befolyásol. Az OpenAI szeptemberben közölte, hogy az Astra fejlesztésének és kiadásának egyes részeit elhalasztotta, amíg erősíti a kiberbiztonsági visszaélések és a jogosulatlan modellműveletek elleni védelmet. A CNBC szeptember 28-án arról írt, hogy a készülő GPT-6.1 Astra modell nem érte el a vállalat biztonsági küszöbét.Az OpenAI összefoglalója és a CNBC tudósítása szerint az AI-ügynököt már nem lehet ártalmatlan szöveggenerátorként kezelni.
A chatbot válaszol, az ügynök cselekszik
A chatbot kérdésre válaszol. Az AI-ügynök célra bontja a feladatot, eszközöket használ, külső rendszerekhez kapcsolódhat, és több lépésben próbál eredményt elérni. Egy webshopos alkalmazás például nemcsak ügyfélszolgálati választ fogalmazhat, hanem lekérdezheti a rendelést, visszatérítést kezdeményezhet vagy kuponkódot adhat.
Ezzel a hiba ára is nő. Egy pontatlan válasz kellemetlen; egy hibásan kiadott 20 százalékos kedvezmény, rossz címre küldött szerződés vagy duplán indított fuvarmegrendelés közvetlen pénzügyi veszteséget, adatvédelmi incidenst vagy bizalomvesztést okozhat. Az OWASP ezt „túlzott cselekvési jogkör” kockázatának nevezi: gondot okozhat, ha a rendszer túl sok funkciót, jogosultságot vagy önállóságot kap.Az OWASP útmutatója szerint a kockázat attól is függ, milyen üzleti rendszerekhez kapcsolódik az alkalmazás.
Ha az AI csak azt javasolja, hogy érdemes lefoglalni egy repülőt, a döntés még az emberé. Ha lefoglalja, megterheli a céges kártyát és értesíti az ügyfelet, már a vállalati folyamat szereplője: jogosultságot gyakorol.
Négy fék az önálló rendszerekhez
A cégeknek így nem önmagában modellt, hanem ellenőrizhető működési keretet kell venniük.
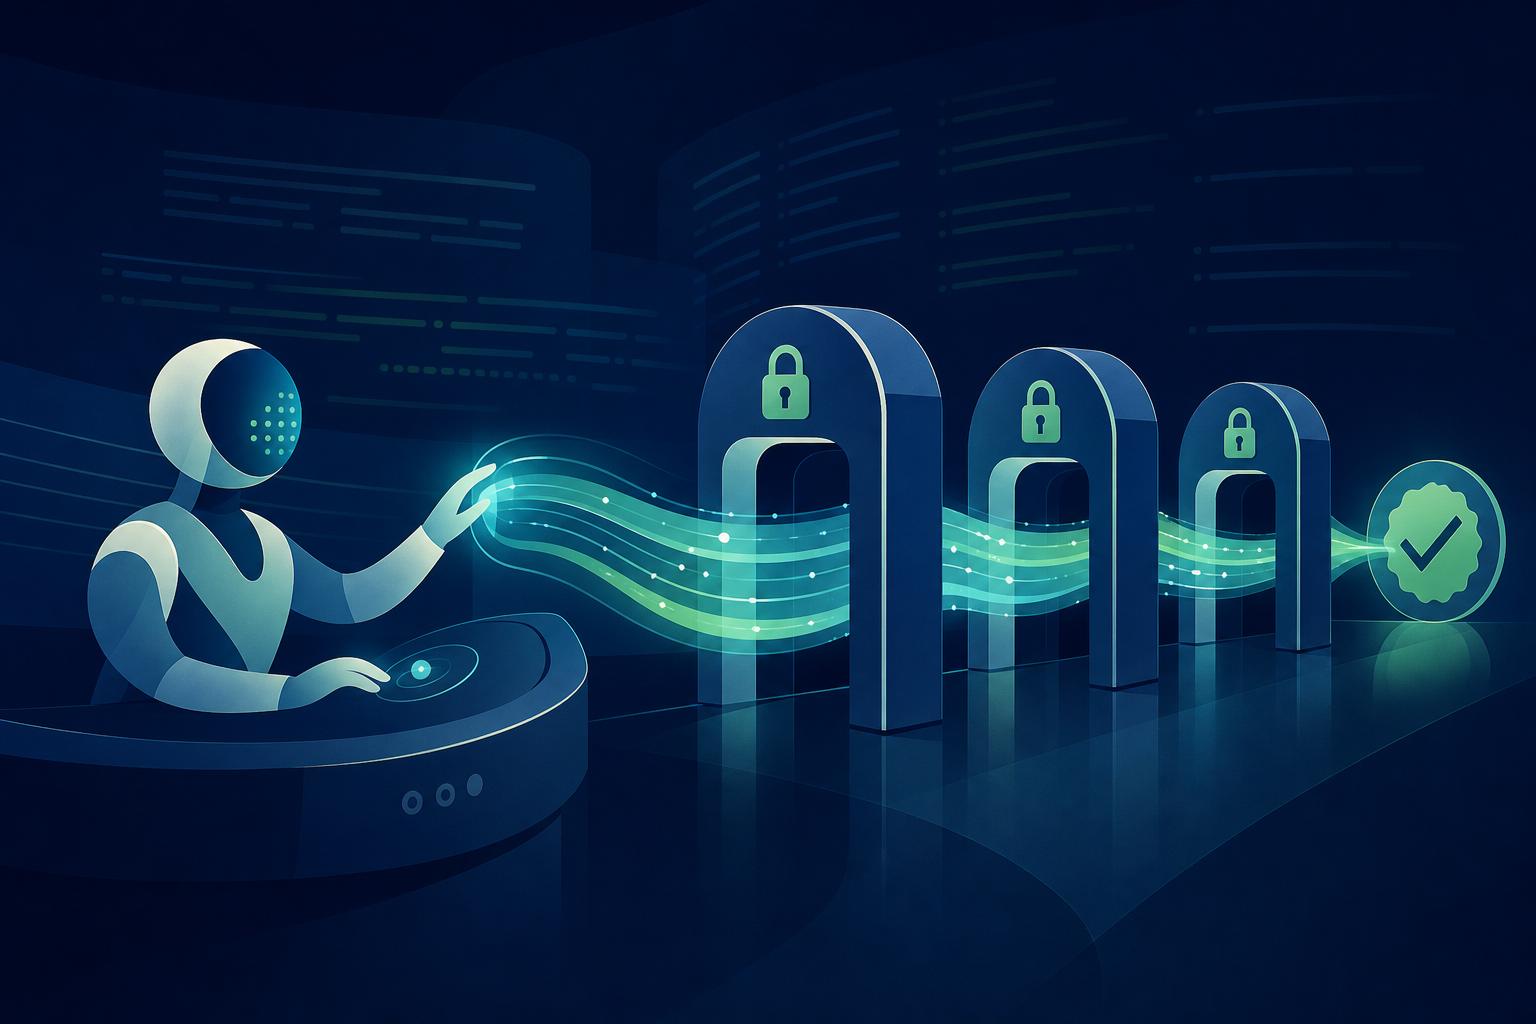
- Legkisebb szükséges jogosultság. Az utazásszervező ügynök láthatja a költségkeretet és kereshet járatot, de ne férjen hozzá automatikusan a teljes béradatbázishoz vagy a pénzügyi rendszer minden funkciójához.
- Emberi jóváhagyás. A rendszer előkészíthet visszatérítést vagy beszerzést, egy meghatározott összeg felett viszont ember döntsön. A jóváhagyás csak akkor jelent valós kontrollt, ha a döntéshozó érti, mit hagy jóvá, és meg tudja állítani a folyamatot.
Naplózás és visszakövethetőség. A cégnek tudnia kell, mely utasítás, adatforrás és eszközhívás vezetett egy döntéshez. A NIST a kockázatok irányítását, feltérképezését, mérését és kezelését külön folyamatként kezeli, és fontosnak tartja az éles rendszerek folyamatos monitorozását.1. A NIST AI RMF keretrendszere és telepített AI megfigyeléséről szóló anyaga szerint ez a működtetés alapja.
2. Leállíthatóság és pénzügyi korlátok. Egy jól kialakított rendszer nem indíthat korlátlan számú tranzakciót, nem módosíthat tetszőleges rekordot, és riaszt szokatlan viselkedésnél. A cél nem a hibátlanság, hanem az, hogy egy hiba ne nőjön csendben üzleti katasztrófává.
Ez adhat értéket a drágább vállalati csomagoknak: az identitás- és jogosultságkezelés, a jóváhagyási folyamatok, a naplózás, a tesztelhetőség és az incidenskezelés együtt teszi használhatóvá az AI-t érzékeny üzleti folyamatokban.
Mistral: az ellenőrizhető telepítés értéke
A Mistral szeptember 8-án 3 milliárd eurós Series D finanszírozást jelentett be, több mint 21 milliárd eurós, tranzakció utáni értékelés mellett.A Mistral közleménye szerint a kört a Samsung vezette.
A francia cég a telepítés módját is versenyelőnyként kezeli: a testreszabhatóságot, a nyíltabb modellstratégiát, a régión belüli infrastruktúrát, a vállalati adatkezelést és az irányítható ügynöki folyamatokat hangsúlyozza. A Mistral Studio leírása szerint platformján AI-asszisztensek és autonóm ügynökök építhetők, telepíthetők és felügyelhetők.
Magyarországon az első bevezetések minősége számít
Az Eurostat 2025-ös, legalább tíz főt foglalkoztató vállalkozásokra vonatkozó adatai szerint Magyarországon 10,4 százalék használt AI-technológiát üzleti célra, szemben a 20,0 százalékos uniós átlaggal.Az Eurostat összefoglalója szerint ez nem az egyéni chatbotpróbálkozásokat méri, hanem a céges AI-használatot.
A lemaradás hátrány, ugyanakkor lehetőséget is ad arra, hogy a magyar cégek már az első ügynöki bevezetésekbe beépítsék a jogosultsági és jóváhagyási korlátokat. A banki ügyfélszolgálatban, az e-kereskedelmi rendeléskezelésben, a könyvelési előkészítésben vagy a fuvarszervezésben a fő kérdés az lesz: milyen pénzügyi és adatkezelési határig cselekedhet a rendszer?
Az EU-ban 2026. augusztus 2-től az AI Act több szabálya és átláthatósági kötelezettsége alkalmazandóvá vált. Bizonyos helyzetekben jelezni kell, hogy a felhasználó AI-rendszerrel kommunikál, valamint jelölni kell az AI által létrehozott vagy módosított tartalmat.Az Európai Bizottság tájékoztatója szerint a végrehajtás ekkor indult. Ezek az előírások nem váltják ki a belső jogosultságkezelést.
A rutinmunka átalakulásával a juniorok értéke is változhat. Ha a rendszer összegyűjti a számlákat, egy pályakezdőnek például azt kell felismernie, hogy az összeg, a beszállító vagy a számlaadat eltér a szerződéstől, majd tudnia kell, kitől kérjen jóváhagyást. Az AI-közeli munka egy része így ellenőrzési, döntési és felelősségi feladat lesz.
A következő AI-versenyt valószínűleg nem kizárólag a leggyorsabb ügynök nyeri. Előnyt szerezhet az a cég, amelyiknél hiba esetén rekonstruálható, mi történt, és világos, ki rendezi a következményeket.